Actualización de seguridad crítica para macOS High Sierra lanzada para corregir el error de raíz, descargar e instalar ahora

Apple ha lanzado una actualización de seguridad crítica para macOS High Sierra para abordar el error de inicio de sesión raíz que permite que cualquiera se conecte a macOS High Sierra sin una contraseña.
Todos los usuarios de macOS High Sierra deben instalar la actualización de seguridad lo antes posible para proteger su Mac, incluso si ya han utilizado la solución de conexión raíz que se detalla aquí. Esta es probablemente la actualización de seguridad más urgente para el software del sistema macOS High Sierra lanzada hasta ahora, ya que solucionará por completo el agujero de seguridad.
La actualización de software tiene la etiqueta «Actualización de seguridad 2017-001» y es exclusiva de macOS High Sierra. Las notas breves adjuntas a la descarga de la App Store dicen “Instale esta actualización lo antes posible. La actualización de seguridad 2017-001 se recomienda para todos los usuarios y mejora la seguridad de macOS. «
Cómo instalar macOS High Sierra Security Update 2017-001
- Ve al menú de Apple y elige «App Store».
- Haga clic en la pestaña «Actualizaciones»
- Cuando vea “Actualización de seguridad: instale esta actualización lo antes posible. Actualización de seguridad 2017-001 ”disponible, haga clic en el botón“ Actualizar ”

La actualización de seguridad, que parece aplicarse a la aplicación «Directory Utility» en macOS, no requiere reiniciar Mac para que los cambios surtan efecto.
Notas de la versión de la actualización de seguridad de MacOS High Sierra 2017-001
Las notas de descarga son breves («Instale esta actualización lo antes posible. La actualización de seguridad 2017-001 se recomienda para todos los usuarios y mejora la seguridad de macOS»), pero Apple detalla el error y publica las notas del parche de seguridad mucho más. aquí en una página de soporte:
Actualización de seguridad 2017-001
Lanzado el 29 de noviembre de 2017
Utilidad de directorio
Disponible para: macOS High Sierra 10.13.1
No afectado: macOS Sierra 10.12.6 y versiones anteriores
Impacto: un atacante puede omitir la autenticación del administrador sin proporcionar la contraseña del administrador
Descripción: Hubo un error lógico al validar las credenciales. Esto se ha abordado mejorando la validación de la acreditación.
CVE-2017-13872
Cuando instale la actualización de seguridad 2017-001 en su Mac, el número de compilación de macOS será 17B1002. Aprenda a encontrar la versión de macOS y el número de compilación en su Mac.
Si necesita la cuenta de usuario root en Mac, puede activar el usuario root y cambiar la contraseña del usuario root.
Confirmar la actualización de seguridad aplicada a una Mac
Tenga en cuenta que, si bien puede descargar la actualización de software usted mismo, parece que Apple comenzará automáticamente a impulsar la descarga en las máquinas MacOS High Sierra más adelante.
La forma más fácil de confirmar que la Actualización de seguridad 2017-001 se ha aplicado a un Macintosh específico que ejecuta macOS High Sierra es verificar el número de compilación de Mac OS en su computadora.
- Arrastre hacia abajo el menú LE APPLE y elija «Acerca de esta Mac»
- Haga clic en el texto que dice «Versión» directamente debajo del banner «macOS High Sierra».
- El número de compilación aparecerá junto a la versión, si dice «(17B1002)», la actualización de seguridad se ha instalado correctamente.
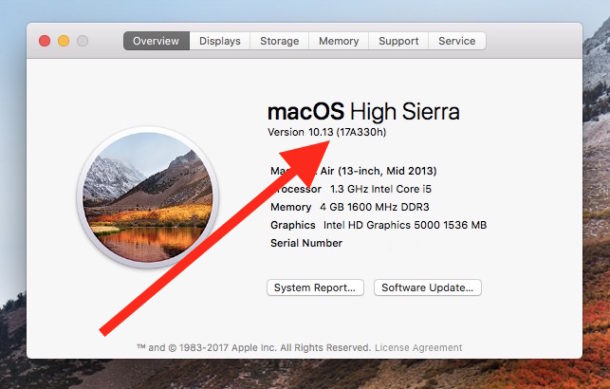
En el ejemplo de captura de pantalla, la versión de compilación de macOS High Sierra es anterior a 17B1002 y, por lo tanto, el parche de seguridad aún no se ha instalado.
También puede verificar el número de compilación de una versión de Mac OS usando Terminal y la siguiente sintaxis de comando:
sw_vers
Según los tweets publicados por el reportero de TechCrunch Mathew Panzarino, Apple ha publicado la siguiente declaración sobre la falla de seguridad y la actualización de seguridad de macOS High Sierra:
«La seguridad es la máxima prioridad para todos los productos de Apple y, lamentablemente, nos hemos topado con este lanzamiento de macOS».
«Cuando nuestros ingenieros de seguridad se dieron cuenta de este problema el martes por la tarde, inmediatamente comenzamos a trabajar en una actualización para cerrar el agujero de seguridad. Esta mañana, a partir de las 8 a. M., La actualización está disponible para descargar y, a partir de hoy, se instalará automáticamente en todos los sistemas que ejecuten la última versión (10.13.1) de macOS High Sierra.
Lamentamos profundamente este error y pedimos disculpas a todos los usuarios de Mac, tanto por el lanzamiento de esta vulnerabilidad como por la preocupación que ha causado. Nuestros clientes merecen algo mejor. Revisamos nuestros procesos de desarrollo para evitarlo. «
Tenga en cuenta que Apple dice específicamente que la actualización está disponible para descargar ahora y «A partir de hoy, se instalará automáticamente en todos los sistemas que ejecuten la última versión (10.13.1) de macOS High Sierra)». Esto parece implicar que Apple utilizará el mecanismo de actualización de seguridad automatizado disponible a través de la Mac App Store para intentar enviar actualizaciones de seguridad críticas a los clientes.
Se recomienda que instale la actualización del software de seguridad en cualquier Macintosh que ejecute macOS High Sierra lo antes posible.
Un enlace de descarga directa para macOs High Sierra Security Update 2017-001 aún no está disponible, pero debería aparecer Aquí una vez que aparece.